De meeste ondernemers die ik spreek willen best iets met AI. Niet als speeltje, maar concreet. Een assistent die hun offertes helpt opstellen. Eentje die snel het juiste antwoord uit een dik projectdossier vist, of een lange mailwisseling in drie zinnen samenvat. Stuk voor stuk toepassingen waarbij je AI op eigen bedrijfsdata loslaat. En toch gebeurt het vaak niet. Er zit een rem op. Die rem heeft bijna altijd dezelfde vorm: straks lekt mijn data, of traint een of ander AI-bedrijf zich rijk op mijn klantgegevens.
Het is een terechte zorg. Maar hij is grotendeels op het verkeerde gericht. En dat is belangrijk, want de angst voor het verkeerde risico houdt bedrijven tegen, terwijl het echte risico ondertussen onbesproken blijft.
Kort gezegd: AI op eigen bedrijfsdata is binnen Microsoft 365 veiliger dan de meeste ondernemers denken. Je prompts en bedrijfsgegevens worden daar niet gebruikt om de modellen te trainen. Het echte risico zit niet in training, maar in toegang: AI maakt in één klik zichtbaar wie er al jaren te veel mocht zien.
De angst die je kunt laten varen
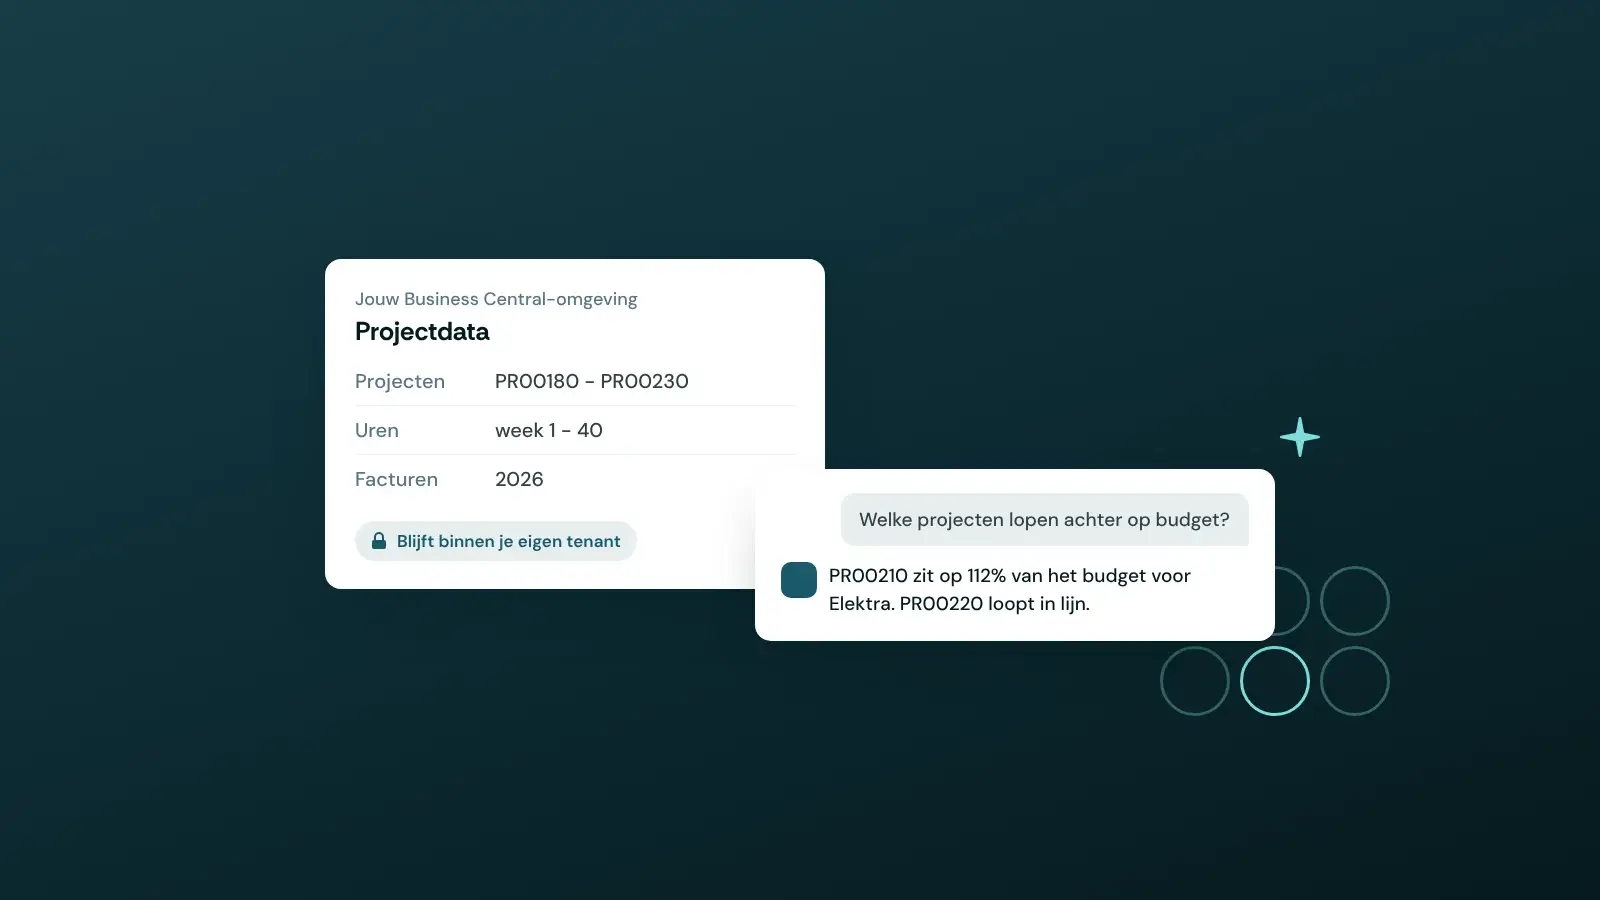
Als je met je bedrijf op Microsoft 365 werkt, is de zorg over training grotendeels ongegrond. Microsoft legt in zijn eigen documentatie vast hoe dat zit. Bij zakelijk gebruik onder Enterprise Data Protection worden je prompts, je antwoorden en je bedrijfsgegevens niet gebruikt om de onderliggende AI-modellen te trainen. Je data blijft binnen de compliance-grens van je eigen Microsoft 365-omgeving, versleuteld en gescheiden van andere organisaties.
In gewone taal: de AI leest mee met jouw documenten om jou te helpen. Maar ze neemt niets mee naar buiten, en leert er zelf niet van voor anderen. Het beeld van een AI-bedrijf dat stiekem jouw klantenbestand opzuigt om er zijn model slimmer mee te maken, klopt in deze context niet. Die angst mag je laten varen.
Het echte risico van AI op eigen bedrijfsdata
Maar hier komt de wending, en dit is het deel dat de meeste ondernemers over het hoofd zien. Het echte risico is niet training. Het is toegang.
Een AI-assistent als Copilot laat een medewerker precies datgene zien waartoe hij al toegang had. Microsoft is daar in zijn documentatie helder over: de assistent verruimt geen rechten en toont alleen inhoud die de gebruiker zelf al mag inzien. Op papier is dat netjes. In de praktijk is het juist daar dat het misgaat.
Bij vrijwel elk bedrijf is er in de loop der jaren van alles overgedeeld in SharePoint. De map die niemand ooit heeft afgeschermd, het salarisoverzicht op een open projectsite, het oude bestand dat met iedereen-met-de-link is gedeeld. Die rommelige rechten vielen nooit op, want niemand ging er actief naar zoeken.
En dan komt de AI. Die creëert geen enkel nieuw lek, maar ze maakt jaren van slordig rechtenbeheer in één klik vindbaar. Wat vroeger verborgen lag onder de drempel van niemand zoekt daar, wordt nu opgehoest zodra iemand de juiste vraag stelt. Het probleem is dus niet dat AI onveilig is. Het probleem is dat AI genadeloos zichtbaar maakt hoe het met je gegevensbeheer gesteld is.
Waarom dit goed nieuws is
Dit klinkt als een waarschuwing, maar het is eigenlijk een geruststelling. Want het betekent dat AI op eigen bedrijfsdata veilig inzetten geen kwestie is van de juiste tool kiezen of van technische hoogstandjes. Het is een kwestie van je huis op orde brengen voordat je de deur openzet.
Dat is bekend terrein. Het gaat om de basis: wie mag wat zien, welke informatie is gevoelig en hoort afgeschermd, en hoe is je SharePoint-omgeving ingericht. Wie zijn projectdossiers via één documentoplossing voor SharePoint, Teams en Business Central ontsluit, heeft die derde vraag al beantwoord. Het is precies het fundament dat een projectbedrijf toch al nodig heeft om ordelijk te werken. AI verandert dat niet, ze verhoogt alleen de urgentie om het goed te doen.
Daar komt bij dat wie AI inzet, dat sinds de invoering van de AI Act ook transparant moet doen. Ook dat gaat minder over techniek en meer over goede afspraken en helder beleid. We schreven er eerder over in ons artikel over wat de AI Act voor ondernemers betekent. En het hoort thuis in je digitale strategie en innovatie, niet in een los AI-project.
De eerste stap is kleiner dan je denkt
De volgorde die de meeste bedrijven kiezen als ze AI op eigen bedrijfsdata willen inzetten, is verkeerd om. Ze zoeken eerst een indrukwekkende AI-toepassing en denken pas daarna na over hun data. Draai het om. De eerste stap is geen AI-tool, maar een eerlijke check van wie er binnen jouw organisatie eigenlijk bij welke informatie kan. Het is dezelfde volgorde die we beschreven in ons stuk over AI in projectorganisaties: eerst waarde en fundament, dan pas techniek.
Zet je die stap, dan is de rest verrassend toegankelijk. Dan kun je AI op eigen bedrijfsdata met een gerust hart loslaten: op je offertes, je projectdossiers en je correspondentie. Je organisatie plukt de vruchten, zonder de risico’s die je vreesde.
Wil je weten hoe het met jouw gegevensbeheer gesteld is voordat je AI op eigen bedrijfsdata inzet, dan kijken we daar graag met je mee. Niet met een AI-verhaal, maar met een nuchtere blik op je eigen Microsoft 365-omgeving. Die helderheid is waardevol, of je nu vandaag met AI begint of pas over een jaar.